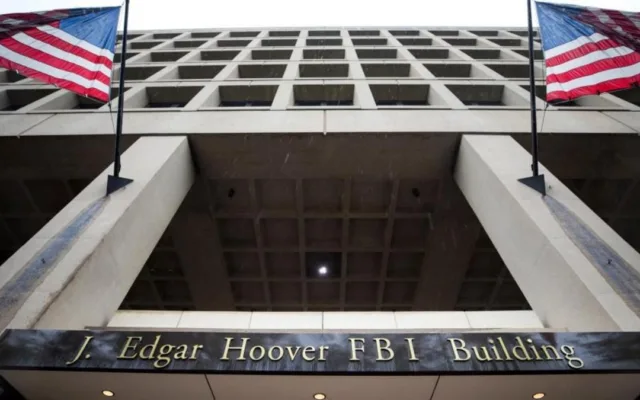
Σοβαρό πλήγμα στην κυβερνοασφάλεια των Ηνωμένων Πολιτειών καταγράφεται μετά την παραβίαση του Εθνικού Κέντρου Πληροφοριών για το Έγκλημα (NCIC), του συστήματος που αποτελεί τη ραχοκοκαλιά της ανταλλαγής δεδομένων μεταξύ των αμερικανικών διωκτικών αρχών.
Το Ομοσπονδιακό Γραφείο Ερευνών (FBI) διεξάγει έρευνα για τη μη εξουσιοδοτημένη πρόσβαση στο κεντρικό δίκτυο NCIC, το οποίο χρησιμοποιείται καθημερινά από ομοσπονδιακές, πολιτειακές και τοπικές υπηρεσίες για τον έλεγχο ποινικών ιστορικών και την έκδοση ενταλμάτων σύλληψης. Η παραβίαση αυτή αποτελεί το δεύτερο περιστατικό ασφαλείας που πλήττει το FBI μέσα σε διάστημα λίγων μηνών, προκαλώντας έντονο προβληματισμό για την ανθεκτικότητα των υποδομών του.
Κίνδυνος για τα ποινικά μητρώα και τα εντάλματα σύλληψης
Αν και οι λεπτομέρειες σχετικά με την ταυτότητα των δραστών ή το εύρος των δεδομένων που ενδέχεται να έχουν υποκλαπεί παραμένουν υπό διερεύνηση, η σοβαρότητα του περιστατικού είναι αυξημένη λόγω του κρίσιμου ρόλου που διαδραματίζει το συγκεκριμένο σύστημα στην εσωτερική ασφάλεια της χώρας. Το FBI, μέχρι στιγμής, δεν έχει προχωρήσει σε επίσημη τοποθέτηση σχετικά με το μέγεθος της εισβολής.
Το περιστατικό έρχεται σε μια περίοδο όπου η αμερικανική κυβέρνηση βρίσκεται αντιμέτωπη με μια σειρά από κυβερνοεπιθέσεις που έχουν επηρεάσει νευραλγικούς τομείς, όπως τραπεζικά ιδρύματα, την Εθνική Υπηρεσία Ασφαλείας και τα συστήματα ελέγχου εναέριας κυκλοφορίας. Η νέα αυτή παραβίαση αναζωπυρώνει τη συζήτηση για την αποτελεσματικότητα των μέτρων ψηφιακής προστασίας στις κρατικές υποδομές των ΗΠΑ.