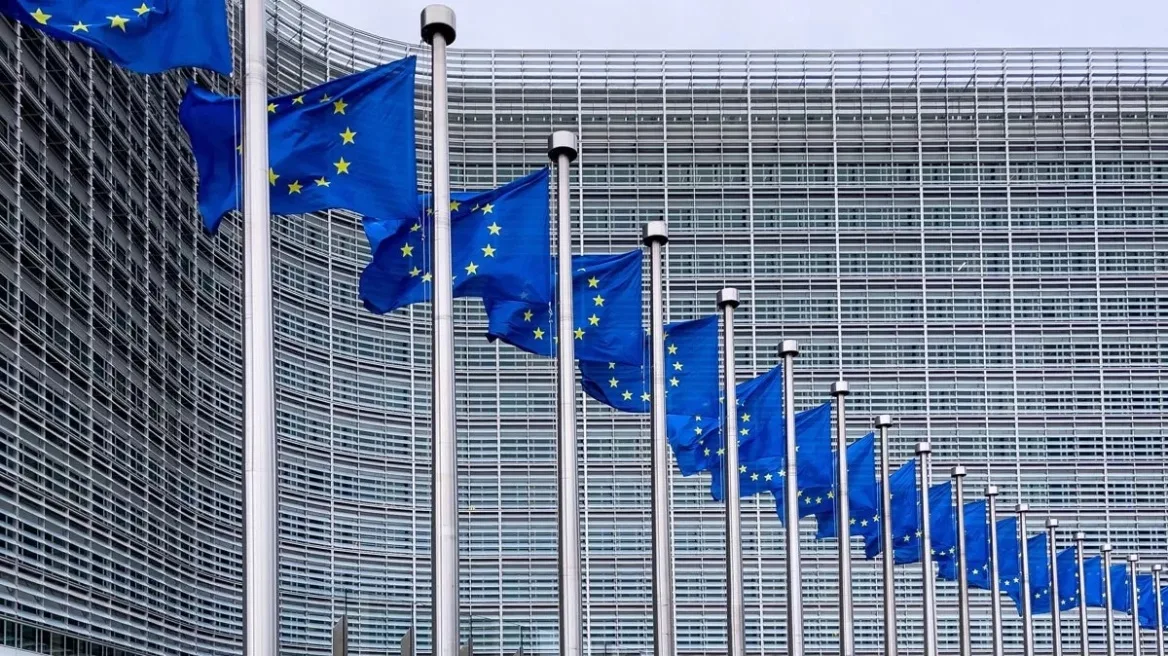
Συναγερμός έχει σημάνει στους κόλπους της Ευρωπαϊκής Επιτροπής μετά από εκτεταμένη κυβερνοεπίθεση που έθεσε εκτός λειτουργίας κρίσιμες ψηφιακές υποδομές, προκαλώντας έντονη ανησυχία για την ασφάλεια προσωπικών δεδομένων των υπαλλήλων.
Η επίθεση, η οποία βρίσκεται στο επίκεντρο των ερευνών εδώ και δέκα ημέρες, ανάγκασε τις αρμόδιες υπηρεσίες να θέσουν προσωρινά εκτός λειτουργίας σημαντικές εφαρμογές, συμπεριλαμβανομένων των συστημάτων διαχείρισης ανθρώπινου δυναμικού και ιατρικών αποζημιώσεων. Η πλατφόρμα Sysper, που διαχειρίζεται μισθοδοσίες και άδειες, καθώς και το σύστημα MyPMO, παρουσίασαν σοβαρά προβλήματα, με τις τεχνικές ομάδες να καταβάλλουν προσπάθειες για την πλήρη αποκατάσταση της ομαλότητας.
Προληπτική αναστολή λειτουργίας σε κρίσιμες πλατφόρμες διαχείρισης προσωπικού
Σύμφωνα με τις ενδείξεις, οι δράστες φέρονται να χρησιμοποίησαν εργαλεία τεχνητής νοημοσύνης για τον εντοπισμό και την εκμετάλλευση ευπαθειών στα πληροφοριακά συστήματα των θεσμικών οργάνων. Η υπηρεσία κυβερνοασφάλειας της Ευρωπαϊκής Ένωσης (CERT-EU) έχει αναλάβει τον συντονισμό των ενεργειών για τον περιορισμό της ζημιάς, ενώ το Συμβούλιο Εταιρικής Διαχείρισης συγκλήθηκε εκτάκτως για να αξιολογήσει την κατάσταση και να ενισχύσει τα πρωτόκολλα προστασίας.
Εκπρόσωπος της Επιτροπής επιβεβαίωσε ότι έχουν ληφθεί όλα τα απαραίτητα μέτρα για την αντιμετώπιση της εκστρατείας κυβερνοεπιθέσεων, τονίζοντας ότι οι χρήστες των οποίων τα δεδομένα ενδέχεται να έχουν επηρεαστεί ενημερώνονται σύμφωνα με τις προβλεπόμενες διαδικασίες. Παρά τις προσπάθειες περιορισμού, η πλήρης έκταση της παραβίασης παραμένει υπό διερεύνηση, με την επίτροπο Τεχνολογίας να παρακολουθεί στενά την εξέλιξη των μέτρων ασφαλείας.